
- 10月 1, 2026
IT担当者のいないクリニックが知っておきたい、医療情報システムの安全管理
「医療情報システムの安全管理に関するガイドライン 第7.0版」の「Q&A」がこのほど公開されました。
医療法第25条第1項に基づく「立入検査」では、病院だけではなく、診療所においても、サイバーセキュリティ確保のために必要な取り組みが行われているかどうか、確認されます。ただ、クリニックでは、システムエンジニアのような、ITを専門に担当する職員を置いていないところも多いでしょう。
そこで、厚生労働省は、医療機関でまず行うべきこととしてチェックリストにまとめています。ここでは、チェックリストをもとに、クリニックがまず行うべき対策について考えます。
まずは「何を守るのか」を把握する
医療情報システムの管理に関する責任者を決めていますか?
チェックリストで第一に挙げられているのが、「医療情報システム安全管理責任者を設定している」という項目です。小規模のクリニックでは、院長または事務長などが担うことが考えられます。
そのうえで、まずは、対象となる「医療情報システム」とは何なのか、その範囲を知りましょう。Q&Aでは、電子カルテやレセコン、部門システムだけではなく、「医療情報を保存・閲覧する端末や、その情報が流れる院内外のネットワークも含まれます」とされています。つまり、医療情報を扱う院内のパソコンやサーバー、その情報が流れる無線LANやルーターなども対象になります。
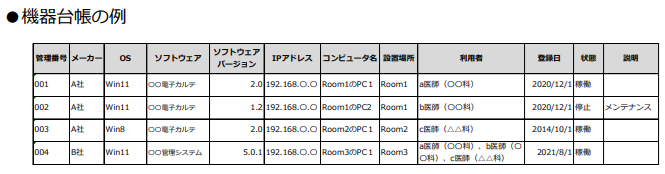
そして、院内にどんな機器やシステムがあるのかを洗い出し、台帳で管理します。下記の例のように、情報機器の所在(設置場所やネットワーク識別情報など)や利用者、ソフトウェアやサービスのバージョン、稼働状況などを管理します。
業者任せにせず、役割を確認する
電子カルテなどシステムのことは業者に任せているというクリニックもあるかもしれません。しかし、Q&Aでは、情報漏えいなどのインシデントが発生した場合について、「事業者任せにはできず、医療機関等も対応責任を負います」と明記されています。
医療機関は患者への説明や善後策を担い、事業者は技術的な原因調査・対策に協力するなど、それぞれの役割を果たして対応します。また、インシデントが発生した場合には、厚生労働省や都道府県警察、その他の所管官庁等への早急な報告も求められています。
また、チェックリストでは、リモートメンテナンスの有無を事業者に確認し、事業者から「医療情報セキュリティ開示書(MDS/SDS)」を入手することも求めています。
ふだんの「使い方」を見直す
医療情報を守るには、やはりふだんの運用が大事です。たとえば、IDやパスワードを漫然と全職員で共有していませんか?
チェックリストでは、次のようなことを実施するよう求めています。
・職種や担当業務などによってアクセス権限を設定する
・管理者権限をもつ人を明確化する
・退職者や使用していないアカウントなど、不要なアカウントは削除または無効化する
・セキュリティパッチ(最新ファームウェアや更新プログラム)を適用する
・パスワードの使い回しを禁止する
・パスワードは英数字を混在させ、8桁以上とする
※二要素認証を採用するまでの期間は13桁以上とする
・USBストレージ等の外部記録媒体や情報機器に対して接続を制限する
・アクセスログを管理する など
また、SNSやWebサービスを利用して医療情報をやり取りしている場合も、確認が必要です。在宅医療で関係者間の情報共有に活用したり、オンライン診療で患者の問診情報や画像などを扱ったりするケースも考えられます。どのような情報を、誰が、どのサービスを使ってやり取りするのか、また、アクセス権限や情報の保存・管理方法などを確認しておきましょう。
止まったときに備える
どれだけ対策をしていても、サイバー攻撃やシステム障害、災害などによって、電子カルテなどが使えなくなる可能性はあります。そこで必要になるのが、業務を止めないための「BCP(事業継続計画)」です。
たとえば、電子カルテが使えなくなった場合に、診療をどのように継続するのか。患者さんの情報をどのように確認するのか、紙の記録に切り替えるのか、復旧までの間に誰が何を担当するのかなどを、あらかじめ決めておきます。
また、インシデントが発生したときに、誰に連絡し、誰が対応を取りまとめるのかも明確にしておきましょう。電子カルテなどの保守事業者だけでなく、必要に応じて厚生労働省や都道府県警察、その他の所管官庁等への報告も必要になります。
「何か起きたら、そのとき考える」のではなく、平時のうちに連絡先や対応手順を確認しておくことが大切です。
ITの専門家がいないクリニックでも、すべてを業者任せにすることはできません。大切なのは、すべてを自院で対応することではなく、何を自院で管理し、何を事業者に確認・依頼するのかを明確にしておくことです。
◎参考
令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト
https://www.mhlw.go.jp/content/10808000/001716185.pdf
令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル ~医療機関・薬局・事業者向け~
https://www.mhlw.go.jp/content/10808000/001716186.pdf
医療情報システムの安全管理に関するガイドライン 第 7.0 版 Q&A
https://www.mhlw.go.jp/content/10808000/001752355.pdf
厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版(令和8年6月)」
https://www.mhlw.go.jp/stf/shingi/0000516275_00006.html